ChatGPT桌面端越过SSH边界
ChatGPT Desktop 被曝可能把本机 SSH Agent 转发到远程机器。私钥通常不会离开本机,但远端进程可借用其完成认证,开发者应立即检查转发配置与 AI 工具权限。
ChatGPT Desktop 近日被曝会在连接远程机器时转发用户的 SSH Agent,把原本只在本地可调用的签名能力暴露给远端环境。相关讨论目前主要来自开发者社区;截至 2026 年 11 月 9 日,公开信息中尚未看到 OpenAI 给出完整的受影响版本、触发条件和修复状态,也没有对应 CVE,因此这更像是一项需要立即验证的高风险产品行为,而不是已经完成定级的安全漏洞。
这件事真正危险的地方,不是 ChatGPT 把私钥文件复制到了服务器,而是它可能把“使用私钥的能力”临时交给了远程机器。对经常连接 GPU 服务器、生产跳板机和客户环境的开发者来说,两者造成的权限后果可能非常接近。
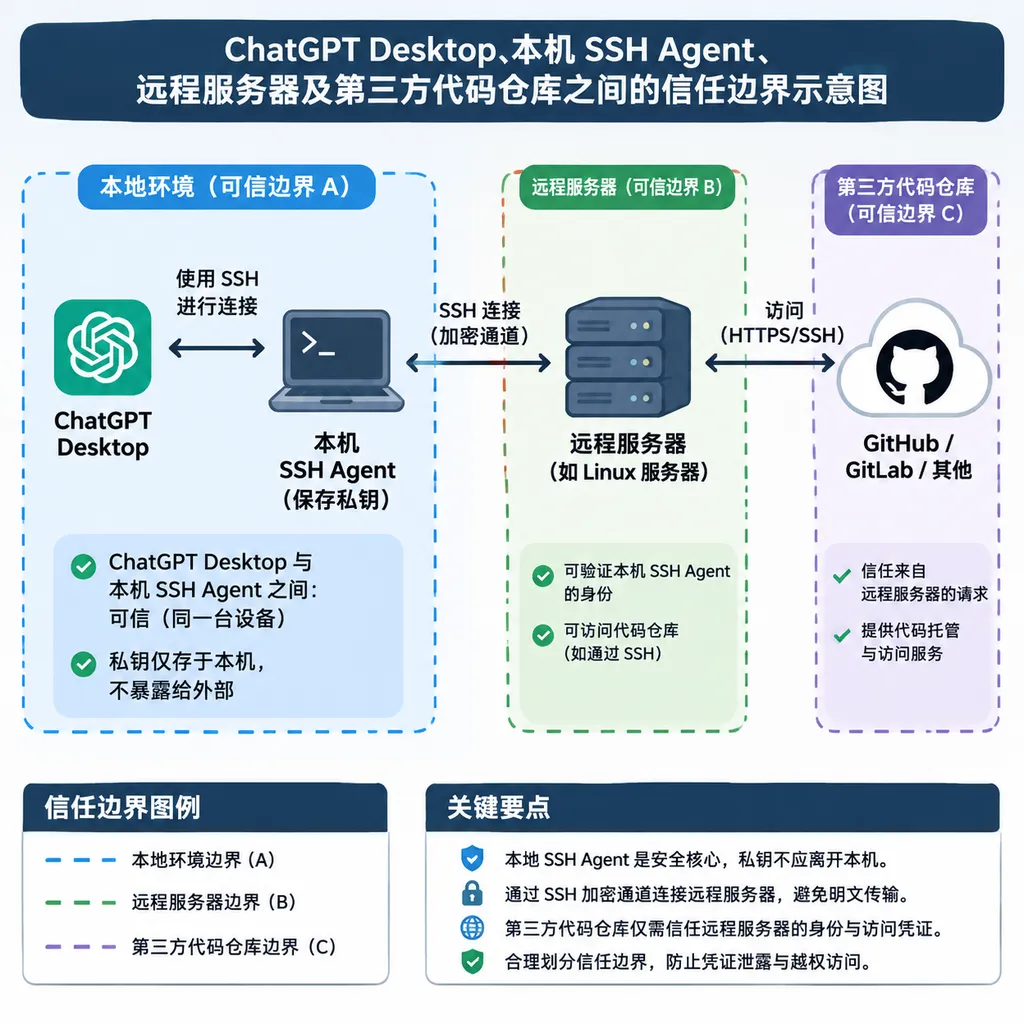
SSH Agent 转发到底转发了什么
SSH Agent 是一个在本机保存密钥并代替应用完成数字签名的后台进程。 OpenSSH 客户端通常通过 SSH_AUTH_SOCK 指向的 Unix Socket 与它通信;在 Windows OpenSSH 环境中,相似能力也可以由系统服务和命名管道提供。
SSH Agent Forwarding 是把本机 Agent 的通信接口映射到远程会话,而不是把私钥文件复制过去。 当用户通过 ssh -A 或 ForwardAgent yes 开启转发后,远程服务器会获得一个代理 Socket。远端程序可以通过该 Socket 列出可用公钥,并请求本机 Agent 对 SSH 认证数据进行签名。
OpenSSH 在其 ssh_config 手册中明确提醒,能够绕过远程主机文件权限的攻击者,可能借助转发的 Agent 完成认证操作。私钥材料不会直接暴露,但攻击者可以在转发连接存活期间调用密钥。
这一区别可以用门禁卡来理解:复制私钥相当于把门禁卡交给远端,Agent Forwarding 则像是从远端拉了一根线到本地刷卡器。对方拿不到卡片本身,却仍然可能反复要求刷卡开门。
| 连接方式 | 私钥是否离开本机 | 远端能否调用本机密钥 | 远端失陷后的主要风险 | 推荐程度 | |---|---:|---:|---|---| | 把私钥复制到服务器 | 是 | 是 | 密钥可被长期窃取和离线使用 | 不推荐 | | SSH Agent Forwarding | 通常否 | 是,会话存活期间可请求签名 | 可借用身份横向访问其他主机或代码仓库 | 谨慎使用 | | ProxyJump | 否 | 跳板机通常不能直接调用 Agent | 认证由本地 SSH 客户端完成,边界更清晰 | 优先选择 | | 短期 SSH 证书 | 否 | 取决于是否同时转发 Agent | 凭证有明确有效期,泄露窗口较短 | 企业环境推荐 | | FIDO2 硬件密钥 | 否 | 可能要求触摸确认 | 自动滥用难度更高,但仍需正确配置 | 高敏感环境推荐 |
ChatGPT Desktop 改变的是默认信任边界
此次披露最值得警惕的问题,是桌面 AI 可能在用户没有明确感知的情况下改变 SSH 会话参数。 如果用户主动执行 ssh -A,至少知道自己扩大了信任边界;如果 ChatGPT Desktop 在操作终端、连接开发环境或执行远程任务时自动启用转发,开发者看到的只是“连接成功”,却未必意识到远端已经获得 Agent 接口。
远程服务器拿到 Agent 接口后,可以尝试借用开发者身份访问更多系统。 例如,一台 GPU 训练服务器本来只应该读取数据集,但如果它能够调用开发者的 GitHub、内部 GitLab、生产服务器或其他云主机所接受的 SSH 密钥,那么该服务器上的恶意进程就可能以开发者身份发起新的 SSH 认证。
典型攻击链可能是:
- 开发者让 ChatGPT Desktop 连接一台远程开发机;
- 桌面端启动的 SSH 会话开启 Agent Forwarding;
- 远程机器上的恶意依赖、被入侵容器或同账户进程找到转发 Socket;
- 恶意进程调用 Agent,尝试登录开发者有权限访问的其他主机;
- 目标系统只看到合法密钥完成了认证,很难仅凭认证日志判断签名请求来自用户还是被劫持的 Agent。
攻击者通常无法通过标准 Agent 协议直接导出私钥,但这并不等于风险很低。 在真实入侵中,攻击者往往不需要长期拿到密钥文件,只要能在十几分钟的活跃会话里进入代码仓库、跳板机或生产环境,就足以植入新的持久化凭证。
远程主机上的 root 权限会进一步放大风险。 Agent Socket 一般受 Unix 文件权限保护,普通的其他账户未必可以访问;但远程 root、被攻破的同一用户进程,以及部分容器挂载或调试环境,可能绕过这层隔离。因此,不能因为服务器“只有自己使用”就把它视为与本机等价的可信环境。
目前还不能把所有桌面端用户都判定为受影响
现阶段公开披露仍缺少可复核的版本矩阵和最小复现条件。 社区标题指向 ChatGPT Desktop,但现有材料没有充分说明该行为是否覆盖 macOS、Windows 和所有账户,也没有确认它来自 ChatGPT 主程序、内置编码代理、终端集成,还是用户已有的 SSH 配置。
SSH Agent Forwarding 也可能由开发者自己的配置继承而来。 OpenSSH 的 ForwardAgent 默认值是 no,但不少开发者会在 ~/.ssh/config 中针对全部主机设置 ForwardAgent yes,桌面 AI 只要调用系统 SSH 客户端,就可能继承这一行为。此时问题不一定是 ChatGPT 主动添加了 -A,但 AI 自动化扩大了该配置的使用频率和覆盖范围。
Windows、macOS、WSL 和第三方 Agent 的实现差异也需要分别验证。 macOS 常见的是由系统会话管理的 Agent Socket,Windows OpenSSH 可以使用 ssh-agent 服务,WSL 用户还可能借助桥接工具访问 Windows 侧密钥。不能用一个平台上的结果直接推断所有桌面端环境。
开发者可以先检查 OpenSSH 对具体主机计算出的最终配置:
ssh -G your-host.example.com | grep -i forwardagent
如果输出为 forwardagent yes,说明该目标的最终配置允许 Agent Forwarding。随后可以在远程会话中检查:
echo "$SSH_AUTH_SOCK"
ssh-add -L
SSH_AUTH_SOCK 非空且 ssh-add -L 能列出本机 Agent 中的公钥,通常意味着远程会话已经获得转发接口。列出的只是公钥,并非私钥,但足以证明信任边界已经向远端延伸。
开发者还可以使用 SSH 详细日志确认连接过程:
ssh -vvv your-host.example.com
日志中如果出现请求 Authentication Agent Forwarding 的信息,就应继续追查该参数究竟来自命令行、用户配置、系统配置,还是桌面应用生成的连接命令。
AI Agent 让传统 SSH 风险变得更难察觉
桌面 AI Agent 是能够读取上下文并调用本地工具完成任务的软件代理。 当它只能总结文本时,错误答案主要是内容风险;当它能够操作终端、连接远程主机和修改代码时,提示词就可能间接影响真实权限调用。
传统 SSH 的安全假设是用户清楚自己正在连接哪台机器以及转发了什么能力。 AI Agent 则可能一次性完成连接、执行命令、读取输出和继续操作,用户只看到任务结果,很少逐项检查底层 SSH 参数。这让原本需要用户主动输入 -A 的高风险行为,有机会退化成一个不显眼的实现细节。
提示注入会让 Agent Forwarding 从配置风险升级为可利用通道。 如果远程仓库中的 README、Issue、构建日志或工具输出包含针对 AI 的恶意指令,而桌面 Agent 又能自主执行 SSH 操作,那么攻击者可能诱导它连接特定主机、维持会话,甚至访问更多系统。Agent 本身能否抵抗提示注入,与 SSH Agent 是否被转发,是两条不同的防线,任何一条失效都会抬高整体风险。
此前安全研究也已经显示,AI Agent 的连接器和跨账户隔离会形成新的权限组合问题。iThome 报道的 ChatGPT 跨账户隔离问题涉及代码执行沙箱借助共享内部服务传递数据,并利用受害者可访问的数据与连接应用权限。该事件与此次 SSH Agent 讨论不是同一个漏洞,但两者指向同一趋势:AI 产品的风险不只来自模型输出,还来自模型能够调用的身份、连接器和本地工具。
开发者现在应该怎么处理
第一优先级是默认关闭 Agent Forwarding,而不是等待产品方确认。 可以在 SSH 配置中设置全局默认值,并只对确实需要的主机单独开启:
Host trusted-bastion
    HostName bastion.example.com
    ForwardAgent yes

Host *
    ForwardAgent no
OpenSSH 配置通常采用首次获得的参数值,因此更具体的主机规则应放在前面,全局规则放在后面。对于不需要转发的临时连接,也可以显式使用 ssh -a 禁止 Agent Forwarding。
第二优先级是用 ProxyJump 替代为了穿过跳板机而开启的 Agent Forwarding。 ProxyJump 让本地 SSH 客户端通过跳板机转发网络流量,再由本地完成到最终目标的认证;跳板机通常不需要获得 Agent Socket。
Host internal-gpu
    HostName 10.0.20.15
    User developer
    ProxyJump bastion.example.com
    ForwardAgent no
第三优先级是把个人开发、生产运维和代码托管密钥拆开。 一把 SSH 密钥同时访问 GitHub、公司生产服务器和客户环境,会让任何一次 Agent 暴露都变成横向移动入口。更合理的做法是按用途、组织和风险等级创建不同密钥,并在服务端限制每把公钥的权限。
第四优先级是给 Agent 中的密钥增加时间与人工确认约束。 OpenSSH 的 ssh-add 支持设置存活时间,也可以要求每次使用密钥前确认:
ssh-add -t 1h ~/.ssh/id_ed25519_work
ssh-add -c ~/.ssh/id_ed25519_prod
时间限制能把可利用窗口缩短到 1 小时,确认模式则有机会阻止静默签名。确认功能的实际体验取决于操作系统和 AskPass 配置,不能在部署前只看参数、不做验证。
第五优先级是对高价值环境使用短期证书或带触摸确认的硬件密钥。 FIDO2 安全密钥可以让部分认证操作要求物理触摸,使远程恶意进程难以完全静默地借用身份;短期 SSH 证书则能把凭证有效期限制在几分钟或几小时内。不过,两者都不能替代关闭不必要的 Agent Forwarding。
如果已经连接过不可信服务器
已经发生过转发并不代表私钥一定泄露,但应按身份可能被借用处理。 开发者应先断开相关 SSH 会话,结束转发通道,再检查本机 Agent 当前加载的密钥。
建议按以下顺序处置:
- 断开 ChatGPT Desktop 和远程机器上的相关会话;
- 使用
ssh-add -l检查 Agent 中加载了哪些身份; - 使用
ssh-add -D临时移除全部身份,或逐个删除高权限密钥; - 检查 Git 托管平台、跳板机和生产服务器的 SSH 登录日志;
- 排查活跃会话期间是否出现异常来源地址、异常仓库操作或新增公钥;
- 若远程主机已经确认失陷且日志不足,应撤销对应公钥并生成新密钥;
- 检查 ChatGPT Desktop、终端插件和 SSH 配置近期是否被修改。
密钥轮换不应成为唯一动作。 如果根因是 ForwardAgent yes 或桌面 AI 自动开启转发,那么替换密钥后重新连接同一台机器,只会再次暴露新的签名能力。修复顺序应该是先关闭通道,再撤销凭证,最后恢复连接。
这不是一个只属于 ChatGPT 的问题
此次事件暴露的是整个桌面 AI 产品正在面对的权限设计缺口。 当 ChatGPT、Codex 类编码代理和 IDE Agent 开始直接操作终端时,它们继承的不只是文件读写权限,还包括 SSH Agent、云凭证、浏览器会话、Git 身份和企业连接器。
产品层面更合理的设计应是显式提示、按主机授权和默认拒绝。 桌面 AI 在准备开启 Agent Forwarding 时,至少应该展示目标主机、可调用的公钥指纹、有效时长和风险说明;对于新主机或高权限密钥,应要求用户再次确认,而不是把转发当成普通连接参数。
企业安全团队也需要把 AI Agent 纳入终端权限治理。 仅禁止员工复制私钥已经不够,因为签名接口、系统钥匙串和短期令牌同样可以被自动化工具调用。真正需要审计的是“哪个进程在什么时间,以什么上下文调用了哪个身份”,而不只是磁盘上有没有出现私钥文件。
截至目前,把这件事直接定性为 ChatGPT Desktop 已经窃取 SSH 私钥并不准确;但把它视为普通便利功能同样低估了风险。对于开发者而言,最稳妥的判断标准很简单:任何不能完全信任的远程机器,都不应获得调用本机高权限 SSH Agent 的能力。
参考来源
- OpenSSH Portable:ssh_config 手册:说明
ForwardAgent、ProxyJump等客户端配置及 Agent Forwarding 的安全风险。 - OpenSSH Portable:ssh-add 手册:说明 Agent 身份列表、有效期、使用确认和删除密钥等管理能力。
- Reddit:系统管理员对 SSH Agent Forwarding 风险的讨论:展示运维社区长期以来对远端借用 Agent 身份的担忧。
- iThome:ChatGPT 跨账户隔离遭突破:介绍 AI 沙箱、连接应用权限与跨账户数据通道组合产生的安全问题。