KORA OS:AI开始接管系统底层
KORA OS 将 Agent 工作流、上下文记忆和本地推理下沉到操作系统底层,但目前仍是面向 2027 年的产品预告,真正的考验在兼容性、安全边界与开发者生态。
KORA OS:AI开始接管系统底层
KORA Systems 于 11 月 10 日正式公布 KORA OS,一套围绕 AI Agent、本地模型和持久上下文重新设计的桌面操作系统。它不是给 Linux 加一个聊天机器人,也不是把 Copilot 固定在任务栏,而是试图把模型调度、任务记忆、工具权限和跨应用执行变成操作系统的基础能力。根据目前公布的信息,KORA OS 将于 2027 年登陆 PC,首批重点适配高通骁龙 X2 Elite,同时计划覆盖 AMD、Intel 等 x86 平台。(m.ithome.com)
这次所谓的“发布”更准确地说是产品亮相,而不是可以立即下载安装的正式交付。截至 2026 年 11 月 11 日,KORA 尚未公开可下载镜像、完整硬件要求、价格方案、兼容应用清单和第三方评测数据,因此现阶段更适合把它看作一份架构宣言,而不是已经可以替换 Windows 11 的成熟系统。(hwbusters.com)
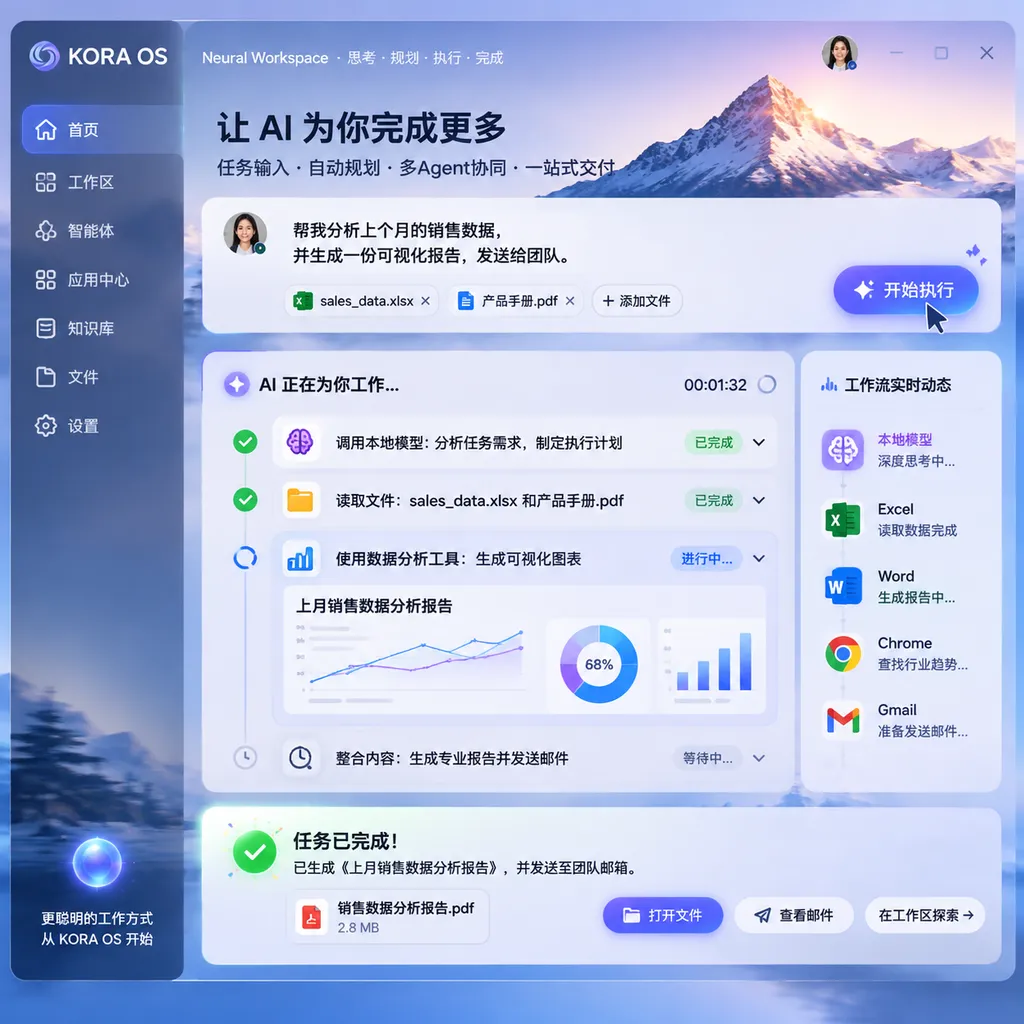
KORA OS 是什么?
KORA OS 是一套把 AI 模型和智能体作为系统级组件管理的 Linux 桌面操作系统。传统操作系统主要调度进程、窗口、文件和硬件,KORA 则希望在这些对象之上增加任务、意图、记忆、模型和权限,让用户不必逐个打开应用,而是直接告诉电脑“我要完成什么”。
这个区别看起来只是交互方式变化,实际涉及的是整个桌面计算栈的重构。今天用户让 AI 整理一份项目复盘,往往需要自己把邮件、会议记录、聊天消息和表格复制到同一个窗口,再由模型生成结果;KORA 的设想是让系统理解任务目标,在得到授权后自行检索相关文件、调用应用、选择模型,并把中间状态保存在工作区中。
换句话说,Windows 和 macOS 的核心抽象仍然是“应用”,KORA 想把核心抽象换成“任务”。应用不会消失,文件夹和桌面也会保留,但它们将从用户工作的起点退到系统执行任务时调用的工具层。
神经工作区比 AI 助手更值得关注
神经工作区是 KORA OS 围绕任务目标组织文件、上下文、记忆和 Agent 的系统级工作空间。用户创建的不是一个普通文件夹,而是一段可以持续运行、暂停和恢复的工作现场,其中既包括文档和应用,也包括模型已经理解的背景、执行过的步骤以及尚未完成的子任务。
这个设计解决的是当前桌面 AI 最明显的断层:模型很聪明,但每次打开新窗口都像失忆。一个 AI 可能知道用户刚写完需求文档,却不知道相关原型放在哪里;另一个 AI 可以分析代码,却拿不到会议中已经确定的产品约束。用户依然需要充当不同工具之间的人工路由器。
KORA 的方向是把上下文从应用私有数据提升为操作系统管理的公共资源。系统可以知道一个任务正在进行到哪一步、哪些文件属于当前项目、用户已经批准了哪些操作,以及哪些内容只能被特定 Agent 读取。
这种设计的价值不在于少点几次鼠标,而在于长任务终于可能具备连续性。比如开发者可以建立一个“修复支付模块故障”的工作区,让 Agent 同时关联代码仓库、错误日志、内部文档和测试结果;内容团队也可以建立一个“新品发布”工作区,把访谈、素材、排期和历史品牌规范放在同一任务上下文中。
Cortex 要做 AI 时代的硬件调度器
Cortex 是 KORA 自研的系统级 AI 推理与任务调度引擎。它负责判断任务应该使用哪个模型、在哪类计算单元上运行,以及哪些步骤适合留在本地、哪些步骤需要交给云端模型。
这件事比在设置中增加一个“启用 NPU”开关复杂得多。同一台 AI PC 通常同时拥有 CPU、GPU 和 NPU:CPU 适合通用计算与控制逻辑,GPU 擅长高吞吐并行计算,NPU 则面向低功耗神经网络推理。一个完整 Agent 工作流还可能包含向量检索、语音识别、图像理解、文本生成和应用操作,不同阶段的最优执行设备并不相同。
KORA 的判断是,这种资源分配不应该交给每个应用重复实现,而应该由操作系统统一调度。这与传统 OS 为进程分配 CPU 时间和内存的逻辑相似,只不过 Cortex 调度的对象变成了模型、推理后端和 Agent 任务。
KORA 还内置了基于 llama.cpp 的 Lemma 推理引擎,用于运行开放权重模型。llama.cpp 是一个面向本地大模型推理的 C/C++ 项目,支持模型量化以及 CPU、GPU、Vulkan、CUDA、HIP、Hexagon 等多种后端,核心价值是让模型能以较低部署成本运行在不同消费级设备上。(github.com)
不过,KORA 尚未公布 Cortex 的调度算法、模型支持列表、首 Token 延迟、生成速度、内存占用和能耗数据。在没有真实设备跑分之前,“统一调度 CPU、GPU 和 NPU”是一项合理的架构目标,却还不能直接等同于更快的实际体验。
为什么选择 NixOS,而不是重新造一个内核?
NixOS 是一套强调声明式配置、可复现环境和原子化更新的 Linux 发行版。用户可以通过配置描述系统需要安装的软件与服务,并在不同设备上重建相近环境;系统更新出现问题时,也更容易回退到此前状态。
这套机制与 Agent 工作区天然契合,因为 AI 自动操作最大的风险之一就是环境漂移。一个 Agent 今天安装了依赖、修改了配置,几天后用户很难知道系统为何发生变化;如果任务环境可以被声明、记录并重建,Agent 的操作就更容易审计、复制和撤销。Nix 官方文档也将显式依赖和可复现配置视为其核心实践。(github.com)
KORA 选择 NixOS 还有一个现实原因:一家约 20 名工程师的团队,没有必要从内核、驱动和软件包管理器开始重造所有组件。真正影响产品差异的部分,是神经工作区、上下文存储、模型调度、权限系统和桌面交互,而不是能否重新实现一套基础 Unix 工具。
本地记忆是优势,也是最大的安全风险
上下文记忆是系统持续保存用户偏好、任务状态、历史交互和相关资料的能力。KORA 表示,工作流记忆与上下文将保留在用户设备上,不会默认离开本机,同时每个工作区会运行在隔离沙箱中,应用与 Agent 拥有相互独立的权限。(m.ithome.com)
本地保存确实能减少把私人文件持续上传到外部服务的需求,但“数据在本机”不等于“数据天然安全”。如果一个 Agent 可以读取邮件、修改文件、启动程序和调用其他 Agent,那么权限边界、提示注入防护、操作确认和审计日志的重要性,会远高于普通桌面应用。
真正可用的 Agent OS 至少需要回答四个问题:
- Agent 能否读取当前工作区之外的文件?
- 网页或文档中的恶意指令能否诱导 Agent 执行系统操作?
- 用户能否查看、修改和彻底删除长期记忆?
- 一次错误操作能否回滚,而不是只留下一条失败提示?
KORA 的沙箱思路是正确方向,但目前公开信息仍停留在原则层面。系统是否提供类似移动端权限弹窗的细粒度控制,是否能区分“读取文件”和“把文件发送到云端”,以及 Agent 获得授权后能否在后台长期运行,都会直接决定它是生产力工具还是新的攻击面。
Windows 应用兼容性决定它能走多远
KORA 内置基于 Wine 和 Proton 的 Windows 应用兼容层,并计划由本地 AI 模型协助完成应用配置。Wine 是让 Windows 程序在 Unix 类系统上运行的兼容层,Proton 则由 Valve 基于 Wine 和其他组件构建,主要用于在 Linux 上运行 Windows 游戏。(github.com)
AI 自动配置的想法很实用,因为 Linux 兼容层最劝退普通用户的部分,往往不是应用完全不能运行,而是不同软件需要不同运行参数、组件版本和图形设置。如果 KORA 能根据应用自动创建隔离环境、选择兼容层版本并修复常见问题,它确实可能把过去需要搜索论坛的过程压缩成一次确认。
但兼容层仍然是 KORA 最难绕开的现实约束。游戏、专业创作软件、企业安全组件、驱动工具和依赖特殊内核能力的程序,不会因为增加一个 AI 配置助手就自动兼容。尤其是 Adobe、工程设计、音视频插件和企业办公环境,稳定性通常比“能启动”更重要。
KORA OS 与主流桌面系统有什么不同?
KORA OS 的差异不在于是否提供 AI,而在于 AI 能否获得跨应用、跨文件和跨任务的系统级上下文。
| 维度 | KORA OS | Windows 11 | macOS | 传统 Linux 桌面 | |---|---|---|---|---| | 核心交互对象 | 任务与神经工作区 | 应用、窗口与文件 | 应用、窗口与文件 | 应用、窗口与文件 | | Agent 集成层级 | 计划进入 OS 底层 | 主要由 Copilot及应用提供 | 主要由系统功能及应用提供 | 依赖第三方工具组合 | | 上下文记忆 | 系统级、工作区持续保存 | 产品与应用之间相对分散 | 受系统权限和应用边界限制 | 通常需要用户自行搭建 | | 本地模型 | Cortex 统一调度 | 依赖 Windows AI 栈及厂商应用 | 依赖 Apple 芯片与系统框架 | 灵活,但配置较分散 | | Windows 软件 | Wine、Proton 兼容层 | 原生 | 虚拟化或兼容工具 | Wine、Proton 等 | | 可用状态 | 计划 2027 年推出 | 已商用 | 已商用 | 已商用 | | 当前最大优势 | 从任务层重新组织桌面体验 | 软件生态和企业部署 | 软硬件整合 | 开放、可定制 | | 当前最大风险 | 尚无公开实测与成熟生态 | AI 仍受应用边界限制 | 平台相对封闭 | 桌面体验与硬件适配碎片化 |
KORA 真正挑战的不是 Windows 的开始菜单,而是 Windows 依赖了数十年的应用中心模型。如果用户的大部分工作开始由 Agent 在后台跨应用完成,那么用户可能不再关心某个功能属于哪个软件,而更关心系统能否理解目标、调用正确工具并给出可审计结果。
骁龙 X2 Elite 是合理的首发平台
骁龙 X2 Elite 有望成为首个重点支持 KORA OS 的 PC 平台。KORA 与高通的合作重点,是让 Linux 桌面和本地模型能够使用 Oryon CPU、Adreno GPU 与 Hexagon NPU,而不是只把系统移植到 Arm 指令集后依赖 CPU 运行全部任务。(qualcomm.com)
高通需要 KORA 这样的系统展示 NPU 的持续价值,因为多数桌面应用仍然围绕 CPU 和 GPU 构建,NPU 在不少 PC 上更像一块等待软件生态跟进的硬件。KORA 也需要高通提供驱动、固件和推理后端支持,否则所谓异构调度很容易停留在演示层面。
双方的合作因此不是普通的硬件适配,而是一场互相借力。高通获得一个从系统层使用 NPU 的样板,KORA 则获得进入 AI PC 市场所需的芯片支持和 OEM 想象空间。
KORA 的方向对,但距离挑战 Windows 还很远
KORA OS 最值得肯定的地方,是它没有把 AI 理解成一个更大的搜索框。Agent 要真正完成复杂工作,必须获得连续上下文、工具权限、执行环境、硬件调度和可恢复状态,而这些能力确实更适合由操作系统统一提供,而不是让每个应用重复建设一遍。
KORA OS 最大的问题,是它公布的恰好都是最容易写进愿景、最难做成产品的部分。跨应用上下文需要生态配合,长期记忆需要可解释的治理机制,本地推理需要稳定驱动和性能优化,Windows 兼容需要逐个应用验证,自动执行则需要远比聊天机器人严格的安全模型。
一支约 20 人的团队可以做出令人印象深刻的原型,却很难独自解决驱动、更新、企业管理、辅助功能、国际化和海量外设支持。KORA 必须利用 Linux、NixOS、llama.cpp、Wine 和 Proton 等现有生态,把有限工程资源集中在 Agent 调度与上下文系统上,否则项目很容易陷入“每一层都做了一点,但没有一层足够可靠”的困境。
KORA 的成败最终取决于三个可以量化的指标:真实工作流成功率、单位任务的时间与能耗,以及用户能够理解和控制的权限边界。只要其中一项不达标,用户就会回到熟悉的应用界面自己完成任务。
现阶段,KORA 还不是 Windows 11 的替代品,但它提出了一个比“给旧系统加 AI 按钮”更完整的问题:当电脑的主要操作者逐渐从人变成 Agent,操作系统到底应该管理窗口,还是应该管理目标、记忆与行动?
参考来源
- IT之家:挑战微软 Win11,原生 AI 系统 KORA 登场 — KORA OS 发布时间、系统架构、隐私设计与硬件适配信息。
- llama.cpp GitHub 仓库 — 本地大模型推理、量化及多硬件后端支持说明。
- NixOS nixpkgs GitHub 仓库 — NixOS 软件包与声明式系统生态的主要代码仓库。
- Nix 可复现配置指南 — Nix 显式依赖和可复现配置实践。
- Wine GitHub 说明 — Windows 程序在 Unix 类系统上的兼容层说明。
- Valve Proton GitHub 仓库 — 基于 Wine 构建的 Steam Play 兼容工具及相关组件。