Aristotle开始验证Rust
Harmonic 将 AI 形式化验证工具 Aristotle 扩展至 Rust,覆盖 unsafe 代码与 Solana 程序。真正的突破不是 AI 会写证明,而是验证开始进入系统级代码的日常开发流程。
Aristotle 正式进入 Rust
Harmonic 在 11 月 16 日宣布,旗下 AI 形式化验证产品 Aristotle 已正式支持 Rust,可验证完整程序、库或单个函数,并覆盖安全 Rust、unsafe 代码、原始指针、标准集合类型以及部分 Solana 程序。Rust 由此成为继 C 和 Verilog 之后,Aristotle 支持的第三类工程语言。(harmonic.fun)
这次更新的意义,不是给 Rust 再加一个静态检查器,而是试图把原本由少数形式化方法专家完成的工作,变成普通开发团队可以在持续集成流程里反复运行的产品能力。Harmonic 在 10 月 27 日才把 Aristotle 从数学证明扩展至 C 和 Verilog,不到三周又补上 Rust,产品推进速度明显快于传统验证工具按语言逐步建设前端的节奏。(harmonic.fun)
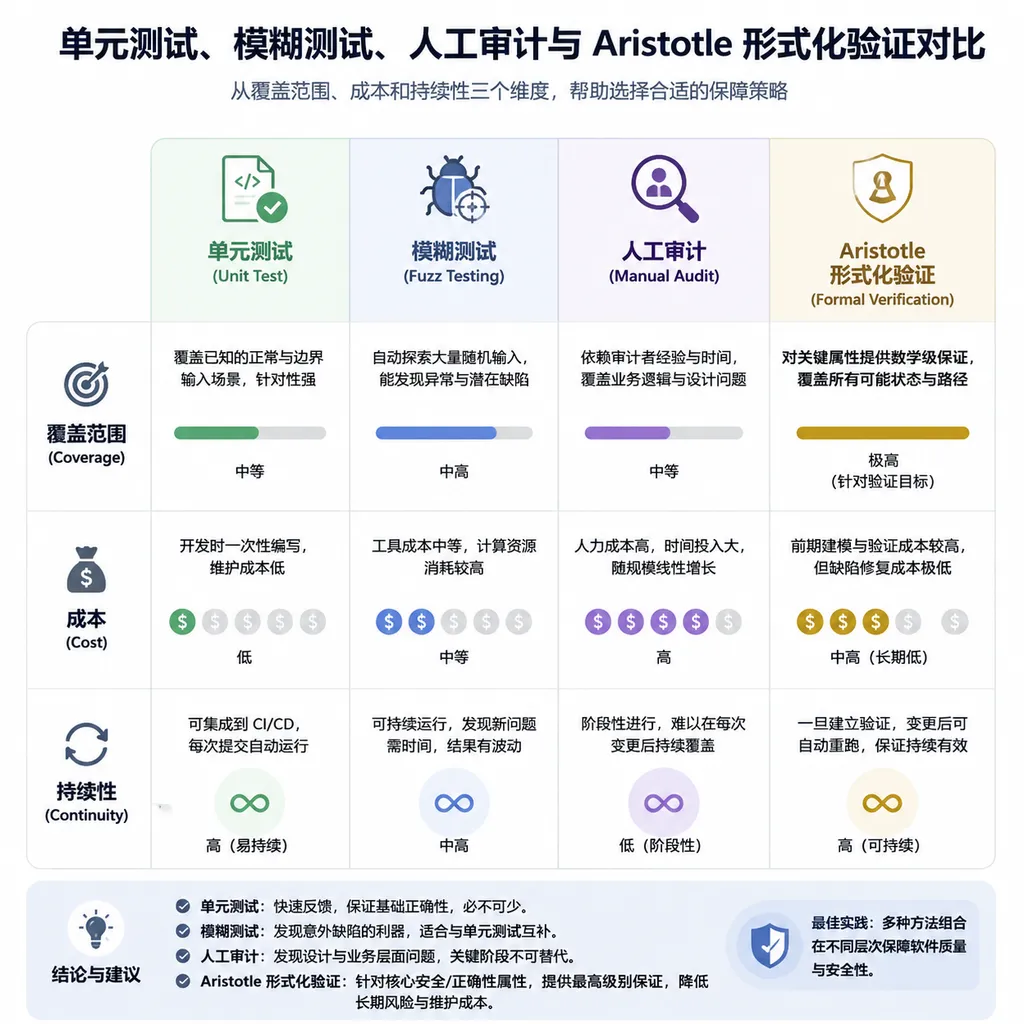
形式化验证是一种用数学证明确认程序满足指定性质的方法。 单元测试只能检查开发者实际写出的有限用例,模糊测试可以扩大输入覆盖面,但形式化证明针对的是模型所覆盖的全部可能输入和执行路径;只要规格、程序模型与证明成立,就不存在“可能还有一个没跑到的边界条件”这种概率问题。
它到底能验证什么
Aristotle for Rust 的基础能力是证明程序在指定前置条件下不存在未定义行为,并进一步证明函数满足开发者描述的功能性质。开发者可以用自然语言说明需要验证的行为,例如某个排序函数必须返回有序序列、某个余额操作不能凭空创造资产,或者一段 Rust 重写代码必须与原 C 实现保持等价。(harmonic.fun)
Aristotle 的输出不是一个模糊的风险分数,而是把性质标记为已证明、已推翻或尚未验证。若性质不成立,系统可以返回导致失败的输入、形式化反例或两者;若性质成立,报告还会列出证明覆盖了哪些函数、没有覆盖哪些依赖,以及结论建立在哪些前置条件和外部假设之上。(aristotle.harmonic.fun)
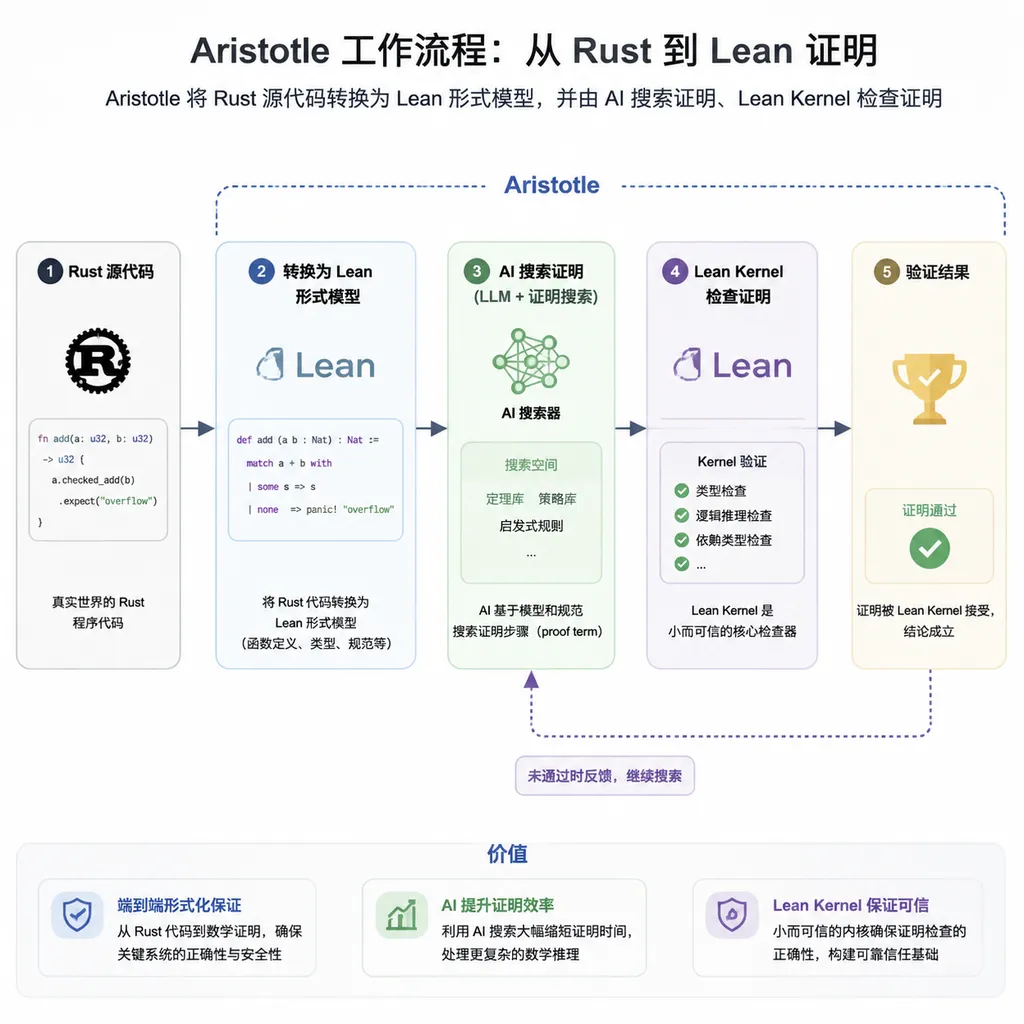
Rust 支持的技术深度比“把源代码翻译成 Lean”更值得关注。Harmonic 文档显示,Aristotle 会将提交的 Rust 代码确定性编译为一套专有 Lean 执行模型,其建模层级接近 Rust 的中层中间表示 MIR,并跟踪指针来源、未初始化字节、引用别名规则以及内存分配地址、NaN 载荷、分配失败等由实现决定的行为;证明过程则使用基于分离逻辑的组合式推理。(aristotle.harmonic.fun)
这一设计直接决定了 Aristotle 能否处理 Rust 最麻烦的部分:unsafe。Rust 的所有权与借用检查器能够在编译期阻止大量内存错误,但一旦项目进入 FFI、操作系统内核、硬件驱动、密码学优化或底层数据结构,开发者仍然需要使用原始指针和 unsafe 块绕过部分编译器约束。Aristotle 当前宣称支持安全与不安全 Rust、引用和原始指针、Box、Vec、String、trait、动态分发、闭包以及 panic 展开等特性。(aristotle.harmonic.fun)
| 验证对象 | Aristotle 当前能力 | 开发者得到的结果 |
|---|---|---|
| 未定义行为 | 检查指针、未初始化内存、别名等问题 | 证明安全或给出反例 |
| 功能正确性 | 证明实现符合自然语言或形式规格 | 机器检查的正确性结论 |
| unsafe Rust | 对原始指针和不安全操作进行建模 | 不再只依赖人工审计 |
| C 到 Rust 重写 | 比较两份实现的可观察行为 | 证明迁移前后语义等价 |
| Solana 程序 | 建模部分运行时系统调用与程序行为 | 检查资金与状态不变量 |
为什么先盯上 Solana
Solana 是 Aristotle 此次 Rust 更新最明确的落地场景。Harmonic 已与 Solana Foundation 合作,为成熟项目和新开发团队提供验证支持,因为智能合约同时具备代码公开、资产价值高、交易难以撤销和升级频繁等特征,几乎是形式化验证最容易体现商业价值的市场。(harmonic.fun)
Harmonic 公布的案例已经不只是实验室算法。Aristotle 在开源订单簿 Manifest 上证明了覆盖整个订单簿的 28 项结果,包括合法交换能够完成,并发现了一个后来被团队修复的舍入错误;在主经纪商项目 Project 0 中,它验证了存款、提款、借款、还款和清算以不同顺序执行时,账簿仍能保持一致。(harmonic.fun)
Solana 支持仍然存在清晰的信任边界。Aristotle 可以处理以 target_os = "solana" 构建的程序,并为系统变量、SHA-256、程序派生地址、曲线点验证和跨程序调用等系统调用建立合约模型,但它不会继续验证跨程序调用另一端的程序实现;这些外部行为会作为假设写入最终报告。(aristotle.harmonic.fun)
这意味着 Aristotle 更接近一个“可持续更新的数学审计系统”,而不是一键证明整条链绝对安全的魔法按钮。它可以在每次提交后重新验证关键性质,解决传统安全审计报告发布即开始过时的问题,但证明的范围仍取决于规格写得是否正确、依赖是否进入验证边界,以及运行时模型是否忠实。
Rust 形式化验证并不是今天才出现
Rust-to-Lean 是一条把 Rust 程序转换成 Lean 模型并完成机器证明的工具链。2026 年 5 月发布的一份实践报告已经展示了如何通过 Charon、Aeneas 或 Hax 提取生产级 Rust 密码代码,再由 Aristotle 和 Aleph 等 AI 证明器处理 Lean 证明义务,最终证明交给 Lean Kernel 重新检查。(arxiv.org)
现有开源管线证明了技术路线可行,但工程成本仍然很高。Charon 通常负责从 Rust 编译器中提取 MIR 并转换为 LLBC,Aeneas 再利用 Rust 的所有权约束,把带引用和可变状态的代码转换成更适合 Lean、F*、Rocq 或 HOL4 推理的函数式模型;Hax 则提供另一套面向高可信 Rust 转换与验证的工作流。(github.com)
| 路线 | 程序建模 | 证明生成 | 最终检查 | 主要特点 | |---|---|---|---|---| | Charon + Aeneas | 开源 Rust-to-LLBC-to-Lean | 人工、策略或 AI 证明器 | Lean Kernel | 透明、可定制,但集成成本高 | | Hax | Rust 转换至 Lean 等形式语言 | 人工或 AI 辅助 | 对应证明器内核 | 已用于高可信密码学项目 | | Aristotle for Rust | Harmonic 专有 MIR 级 Lean 模型 | Aristotle 自动搜索和生成证明 | Lean Kernel | 使用门槛低,但内部模型不完全开放 |
开源项目已经展示了真实密码学代码的验证成果。Verified zkEVM 的 rust-lean 项目覆盖了 Plonky3 的 FRI folding、Mersenne31 和 KoalaBear 有限域运算、Horner 多项式求值,以及 RISC Zero 的 Merkle 包含证明;这些项目分别通过 Hax 或 Aeneas 将 Rust 转换到 Lean,并连接数学规格库完成证明。(github.com)
问题在于,证明搜索进步得比程序建模更快。相关实践报告明确记录了 Lean 工具链版本漂移、Aeneas 与 Hax 的语言提取限制、缺失引理、策略缺口和代码生成摩擦;Aeneas 的公开文档也承认,其传统函数化路线对 unsafe、并发和部分复杂泛型模式仍有限制。(arxiv.org)
Aristotle 真正改变的是产品形态
Aristotle 的核心卖点是把规格生成、程序建模、证明搜索和结果解释包装成一个开发者产品。开发者不必自己安装匹配版本的 Rust nightly、Charon、Aeneas、Lean 与数学库,也不必手动维护大量中间模型;提交 Cargo 项目并描述需要证明的性质后,系统会处理项目、提出规格澄清问题并返回验证边界。
| 方式 | 覆盖范围 | 更新频率 | 人力要求 | 结果性质 | |---|---|---|---|---| | 单元测试 | 已编写用例 | 每次 CI | 低至中 | 发现已触发的问题 | | 模糊测试 | 大量随机输入 | 可持续运行 | 中 | 发现可触发的反例 | | 人工安全审计 | 审计范围内的代码 | 通常按版本 | 高 | 专家判断与漏洞报告 | | Aristotle | 模型覆盖的所有输入 | 可按提交运行 | 前期需审核规格 | 机器检查的证明或反例 |
这套产品并没有消灭形式化方法专家,而是在改变专家投入的位置。过去专家需要为每个项目手写大量模型和证明;现在专家更可能负责定义高价值性质、审核系统生成的规格、处理复杂外部依赖,并判断证明边界是否符合业务目标。AI 可以快速搜索证明,但“正确到底是什么意思”仍然必须由了解系统的人决定。
Aristotle 目前采用按使用量计费,没有公布统一的固定单价。Harmonic 同时提供批量使用、专属支持和定制部署方案,因此它短期内更像面向高价值、高风险代码的专业工程服务,而不是所有 Rust 项目都会默认安装的免费检查器。(harmonic.fun)
仍然不能忽略的信任边界
Lean Kernel 检查证明,不等于整条验证链没有假设。Lean Kernel 是负责检查形式化证明是否合法的小型可信核心。 AI 即使生成了错误证明,也无法通过内核检查,但如果 Rust 到 Lean 的翻译不准确、外部函数合约写错,或者开发者要求证明的性质本身遗漏了关键条件,最终仍可能得到一个数学上正确、工程上无用的结论。
Harmonic 在文档中明确列出了这些假设:Rust 编译器前端与专有形式模型之间的转换必须忠实,编译器本身不能存在影响目标程序的错误,glibc、Linux 内核和 Solana 运行时必须符合预设合约,Lean 证明检查器及证明中使用的原生求值机制也必须正确。(aristotle.harmonic.fun)
证明源代码暂不随结果提供也是一个值得关注的限制。用户可以下载和编译公开规格,确认规格文件本身能够通过构建,但无法在本地重新运行 Harmonic 生成的完整证明;对于需要长期审计、监管留档或完全可复现构建的团队,这会成为采购评估中的重要问题。(aristotle.harmonic.fun)
我们的判断:这是形式化验证走出实验室的一步
Rust 支持让 Aristotle 第一次覆盖了一条足够完整的系统开发链路。Verilog 对应芯片与 RTL,C 对应固件和遗留基础设施,Rust 则连接现代云服务、密码学、安全组件、区块链、操作系统和 C 语言重写项目;三种语言组合起来,已经接近高风险计算系统的主要底层栈。
Aristotle 的短期优势不是证明能力必然碾压所有开源工具,而是把验证流程做成了工程团队可以购买和运行的产品。开源 Rust-to-Lean 工具链拥有更好的透明度,也更适合研究团队深度定制,但版本固定、规格库建设、证明维护和外部依赖建模仍然需要大量专业劳动;Harmonic 正在用封闭的程序模型和云端自动化换取更低的使用门槛。
真正需要观察的指标也不是它能否证明几个漂亮的算法题,而是能否持续处理大型代码库。大型 Rust 工程具有跨 crate 依赖、宏生成代码、平台特定实现、内联汇编、频繁升级和复杂构建配置,证明不仅要第一次完成,还要在代码变化后低成本维护。只有当验证能够稳定跟上代码提交速度,形式化验证才会从高端安全项目的附加服务变成 AI 编程时代的基础设施。
参考来源
- Verified-zkEVM/rust-lean:生产级 Rust 密码学代码转换至 Lean 4 并完成形式化验证的公开项目合集。
- AeneasVerif/aeneas:利用 Rust 所有权模型将程序转换到 Lean、F*、Rocq 和 HOL4 的开源验证工具链。
- AeneasVerif/charon:从 Rust 编译器提取 MIR,并生成 LLBC 等中间表示的编译前端。
- pereq-dev/hax:将高可信 Rust 转换至 Lean、F*、Rocq 等形式语言的开源工具。
- cryspen/libcrux-proofs:使用 Hax 验证运行安全性和功能正确性的 Rust 密码学库项目。