OpenCode Browse:Agent接管浏览器
OpenCode 推出 Browse,通过 MCP 服务与 Chromium 扩展,让编程 Agent 直接操作用户已登录的真实浏览器。它解决的不只是网页自动化,而是代码、浏览器状态与人工确认之间长期割裂的问题。
OpenCode Browse:AI 编程 Agent 终于接入了你的真实浏览器
OpenCode 最近推出 Browse,让 Claude Code、Codex、Cursor、OpenCode 等编程 Agent 可以直接操作用户日常使用的 Chrome,而不必另外启动一个干净、没有登录状态的自动化浏览器。
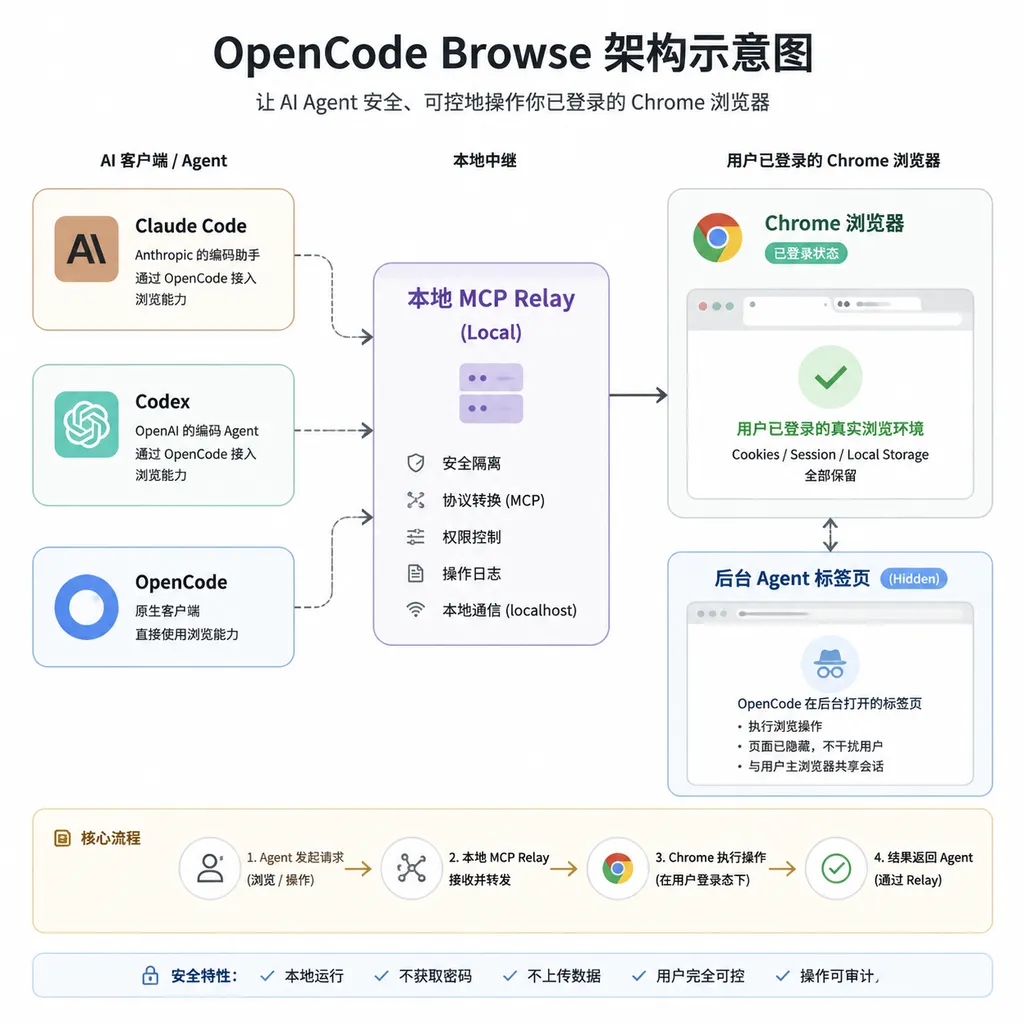
**OpenCode Browse 是一个由本地 MCP 服务、Chromium 扩展和浏览器中继程序组成的 Agent 浏览器入口。**它允许 Agent 复用现有浏览器里的标签页、登录状态和扩展程序,并通过 Playwright 完成点击、输入、截图、录屏及网络请求记录。(github.com)
这项更新看起来像是“又一个浏览器 MCP”,但它抓住了当前 AI 编程 Agent 最实际的一处断点:Agent 已经能够修改代码、运行命令和执行测试,却经常无法进入开发者真正工作的网页环境。
不是再造一个浏览器,而是借用你正在用的浏览器
**传统浏览器自动化通常会为程序启动一个独立浏览器实例。**这个方案适合端到端测试,但放到通用 Agent 场景中,问题非常明显:新实例没有 Cookie,没有企业账号登录状态,没有密码管理器,也没有用户平时安装的扩展程序。
开发者让 Agent 调试一个部署后的前端问题时,往往会碰到这样的流程:
- Agent 在终端里修改代码并启动本地服务;
- Agent 打开一个新的 Chromium 实例检查页面;
- 页面要求登录,Agent 无法完成企业单点登录或双重验证;
- 用户切到自己的 Chrome,手动复现问题并复制报错;
- Agent 根据不完整的信息继续猜测。
Browse 试图把这条链路压缩成一个连续过程。Agent 可以在用户当前浏览器中打开自己的后台标签页,访问已经登录的网站,检查控制台和网络请求,再回到代码仓库修复问题。
Browse 的核心价值不是让 Agent “看见网页”,而是让它进入用户真实、连续且带身份状态的工作环境。
官方项目目前支持 Chrome、Edge、Brave、Arc、Helium、Vivaldi、Opera 和其他 Chromium 浏览器。Agent 创建的标签页会被放进折叠标签组,并尽量在后台运行,避免频繁抢占用户当前窗口。(github.com)
MCP 负责接入,Playwright 负责干活
**MCP 是一种让大模型客户端发现并调用外部工具的标准协议。**在 Browse 中,Claude Code、Codex 或 OpenCode 并不直接控制浏览器,而是调用一个名为 browse 的 MCP 服务。
整个调用链可以简化为:
编程 Agent → MCP 服务 → 本地 Relay → Chromium 扩展 → Chrome DevTools 接口 → 网页。
Browse 的 Relay 默认运行在本机 127.0.0.1:19988,扩展通过 WebSocket 与 Relay 通信,再利用 Chromium 的 chrome.debugger 权限执行浏览器命令。Relay 同时负责维护会话、标签页、录屏、网络记录和人工接管状态。(github.com)
网页操作则主要交给 Playwright。Agent 可以读取页面结构、定位元素、填写表单、触发点击、滚动页面,也能保存截图、屏幕录像和 HAR 网络记录。
这对前端开发尤其有用。Agent 不再只能根据测试日志判断按钮是否可用,而是可以完成一次真实的“修改代码—刷新页面—点击按钮—检查请求—查看错误—继续修改”闭环。
最关键的设计是人工接管,而不是全自动
**人工接管是指 Agent 遇到敏感或无法自动完成的步骤时,把当前标签页交还给用户操作。**Browse 将登录、双重验证和付款明确设计为需要用户参与的节点。
当页面出现验证码、短信验证码、通行密钥确认或支付授权时,Agent 可以暂停执行并发起 handoff。用户完成操作后点击 Continue,Agent 再从当前页面状态继续任务。
这种设计比“让 Agent 保存所有凭证”更现实,也更符合浏览器任务的实际结构。大量网页工作并非从头到尾都需要人类操作,但其中可能夹着一个必须由人确认的步骤。
例如,Agent 可以自动完成以下流程:
- 打开云服务控制台并找到指定项目;
- 读取部署失败日志;
- 切换到代码仓库修复配置;
- 重新部署并等待结果;
- 在出现企业身份验证时通知用户;
- 用户确认后继续验证线上页面。
**Browse 把 Agent 和人的关系从“任务交接”变成了“浏览器标签页接力”。**这可能比单纯提高模型点击网页的成功率更重要。
它与 Playwright MCP、Chrome DevTools MCP 有什么不同
**浏览器 MCP 是把网页操作能力以 MCP 工具形式提供给 AI Agent 的软件组件。**Browse 并不是这一领域的第一个产品,但它在产品取向上更强调真实浏览器、用户现有状态以及人与 Agent 共用一个窗口。
| 产品 | 主要定位 | 浏览器状态 | 调试能力 | 人工接管 | 更适合的场景 | |---|---|---|---|---|---| | OpenCode Browse | 让编程 Agent 使用用户的真实浏览器 | 直接复用现有标签页、登录和扩展 | 截图、录屏、HAR、页面与网络操作 | 原生支持登录、2FA、支付接管 | 日常开发、线上排障、后台操作 | | Playwright MCP | 通用网页自动化与可访问性树操作 | 默认使用独立持久化配置,也可通过扩展连接现有浏览器 | 页面操作、截图、网络模拟、存储管理 | 需要在工作流中自行设计 | 自动化测试、结构化网页操作 | | Chrome DevTools MCP | 面向开发者的 Chrome 深度调试 | 可启动或连接 Chrome | 性能追踪、控制台、网络、内存与调试工具更完整 | 不是核心产品能力 | 性能分析、DevTools 级排障 | | Browser Use | 通用浏览器 Agent 框架和基础设施 | 支持本地浏览器、独立配置和云端浏览器 | 取决于部署模式,强调任务执行 | 支持人机协作,但产品范围更广 | 通用网页任务、数据处理、自动化服务 |
Playwright MCP 的优势是成熟、通用,并且可以依靠结构化可访问性快照完成确定性操作,不必每一步都调用视觉模型。Chrome DevTools MCP 则更像把 DevTools 面板交给 Agent,性能追踪和底层调试能力更强。(github.com)
Browse 的差异不在底层自动化能力有多新,而在它把“真实 Chrome”做成了默认入口,并围绕日常使用补上标签分组、标签借用、人工接管和跨设备连接。
换句话说,Playwright MCP 更像测试工程师,Chrome DevTools MCP 更像性能工程师,而 Browse 更像坐在开发者旁边、能够暂时借用浏览器的同事。
Agent 标签页不会一直挡在你面前
**后台 Agent 标签页是由 Browse 创建并管理、但不会主动抢占用户前台焦点的浏览器页面。**这些页面默认放入折叠标签组,Agent 不能随意把自己的标签页切到前台,也不能强制浏览器窗口获得焦点。
用户还可以把已经打开的标签页借给 Agent。点击扩展按钮后,Agent 可以在该标签页中工作;再次点击则立即收回控制权,并停止正在执行的脚本。被借出的标签页不能由 Agent 关闭。
无人操作的 Agent 标签页会在空闲约 10 分钟后自动关闭,但脚本运行期间不会被清理。这个细节说明 Browse 并不只是把 Playwright 包装成 MCP,而是在尝试解决 Agent 与用户共享浏览器时的交互冲突。
不过,共享真实浏览器也意味着风险更高。一个用于测试的临时浏览器被误操作,最多损失测试状态;用户日常 Chrome 中则可能同时登录代码托管平台、邮箱、公司后台和云服务控制台。
反检测能力有用,但不能把它当成通行证
**反自动化检测是通过减少浏览器暴露的自动化特征,降低网站将操作识别为机器行为概率的技术。**Browse 使用 Patchright 执行页面操作,并隐藏 navigator.webdriver、Runtime.enable 泄漏等常见自动化特征。(github.com)
它还默认模拟更接近人类的输入行为,包括曲线鼠标轨迹、分段打字和渐进滚动。用户可以关闭这些效果以提高运行速度。
这些措施能减少部分普通风控的误判,却不等于可以稳定绕过所有验证码或机器人检测。浏览器仍可能显示调试状态提示,页面也可能从事件特征、访问频率、账号行为和网络环境中判断操作是否异常。
**Browse 的反检测设计更适合减少正常开发任务中的干扰,而不是挑战网站的访问规则。**遇到验证码时,可靠方案依然是暂停任务并让用户接管,而不是让 Agent 无限重试。
跨设备控制让远程 Agent 更实用了
**跨设备浏览器控制是指 Agent 和被操作的浏览器运行在不同计算机上。**例如,Agent 可以运行在远程 Linux 开发机,而浏览器仍运行在用户已经登录各种服务的 MacBook 上。
Browse 允许 Relay 监听远程连接,浏览器扩展再通过网络连接到 Agent 所在设备。这种模式避免了把整个浏览器配置、Cookie 文件或账号环境复制到远程服务器。
但 Browse 本身不会加密跨设备传输。官方建议使用 Tailscale 或 WireGuard 等加密网络,明确不建议把 Relay 端口直接暴露在公网。(github.com)
这个能力对于使用云端开发环境、远程工作站和容器化 Agent 的开发者很重要。过去,远程 Agent 要么操作一台没有登录状态的浏览器,要么要求用户同步敏感会话;Browse 提供了第三种选择:浏览器留在本地,操作命令通过受控网络传输。
安全问题比安装体验更值得关注
**提示词注入是网页内容通过隐藏或显式文本诱导 Agent 执行非预期操作的攻击方式。**当 Agent 可以访问真实浏览器时,一封邮件、一段网页评论甚至一个不可见元素,都可能试图改变 Agent 的任务。
Browse 为本地 Relay 设置了访问令牌,并默认只监听回环地址。浏览器配对码只能使用一次,有效期为 10 分钟;双方通过密钥交换完成配对,连续输入错误代码还会使待处理配对失效。(github.com)
它也提供域名 allowlist,让一次会话只访问用户指定的网站。但 allowlist 更像安全护栏,而不是完整沙箱。只要 Agent 能读取已登录页面,它就可能接触邮件、订单、内部文档和客户数据。
开发者至少应该遵守三条原则:
- 不要首次使用就开放整个主力浏览器配置;
- 为 Agent 使用独立 Chrome Profile,并只登录必要服务;
- 涉及删除、发布、支付和权限修改时,坚持人工确认。
Browse 真正推动的是 Agent 工作流融合
**Agent 工作流融合是代码编辑、终端执行、浏览器验证和人工审批在同一个任务上下文中连续完成。**Browse 的意义并不在于增加了多少网页工具,而在于它让编程 Agent 跨过了终端和浏览器之间的边界。
过去,AI 编程产品的竞争主要集中在代码生成质量、上下文窗口和工具调用速度。下一阶段的差异很可能转向环境接入能力:谁能安全地访问真实开发环境,谁就更接近完成端到端任务。
Browse 目前仍有明显局限。它只支持 Chromium 系浏览器;真实浏览器权限过大;不同网站的前端结构和风控策略也会影响稳定性。GitHub 项目截至 2026 年 11 月 16 日约有 625 个 Star,仍处于快速迭代和验证阶段。(github.com)
但方向已经足够清楚:AI 编程 Agent 不会长期停留在代码编辑器和终端里。它们需要进入部署平台、监控后台、产品页面和各种 SaaS 工具,而浏览器正是连接这些系统最通用的界面。
**OpenCode Browse 不是一个全新的自动化技术,却是一个很及时的产品封装。**它把真实浏览器、登录状态、人工接管和 MCP 接入组合成了开发者可以直接理解的工作流。
如果说过去的编程 Agent 是“会写代码的终端助手”,Browse 代表的下一步,就是让它们拥有一张能够进入真实软件世界的浏览器工牌。
参考来源
- OpenCode Browse GitHub 仓库:项目架构、安装方式、浏览器支持、跨设备连接及安全机制说明。
- Microsoft Playwright MCP:Playwright 官方 MCP 服务及现有浏览器连接模式。
- Chrome DevTools MCP:面向编程 Agent 的 Chrome 调试、性能分析和网络检查工具。
- Browser Use:通用开源浏览器 Agent 框架,用于对比不同产品定位。