Signal向AI Agent关门
Signal开始在iOS和Android限制截屏,阻止Siri、Gemini等系统级AI读取私密聊天。这不是功能冲突,而是应用隐私与操作系统Agent权限的正面交锋。
Signal向AI Agent关门:聊天应用开始主动防御系统级AI
Signal正在主动阻止Siri AI、Gemini Intelligence等系统级AI Agent读取用户的聊天界面。
11月20日,Signal宣布在iOS 27和部分Android设备上启用新的屏幕保护措施:iOS版将通过阻止应用内截屏来限制Siri AI获取对话内容;Android版则会在检测到AI助手尝试访问屏幕时,自动开启“Screen security”设置。用户仍可手动关闭保护,但Signal明确警告,这可能把自己以及聊天对象的消息暴露给AI Agent。(signal.org)
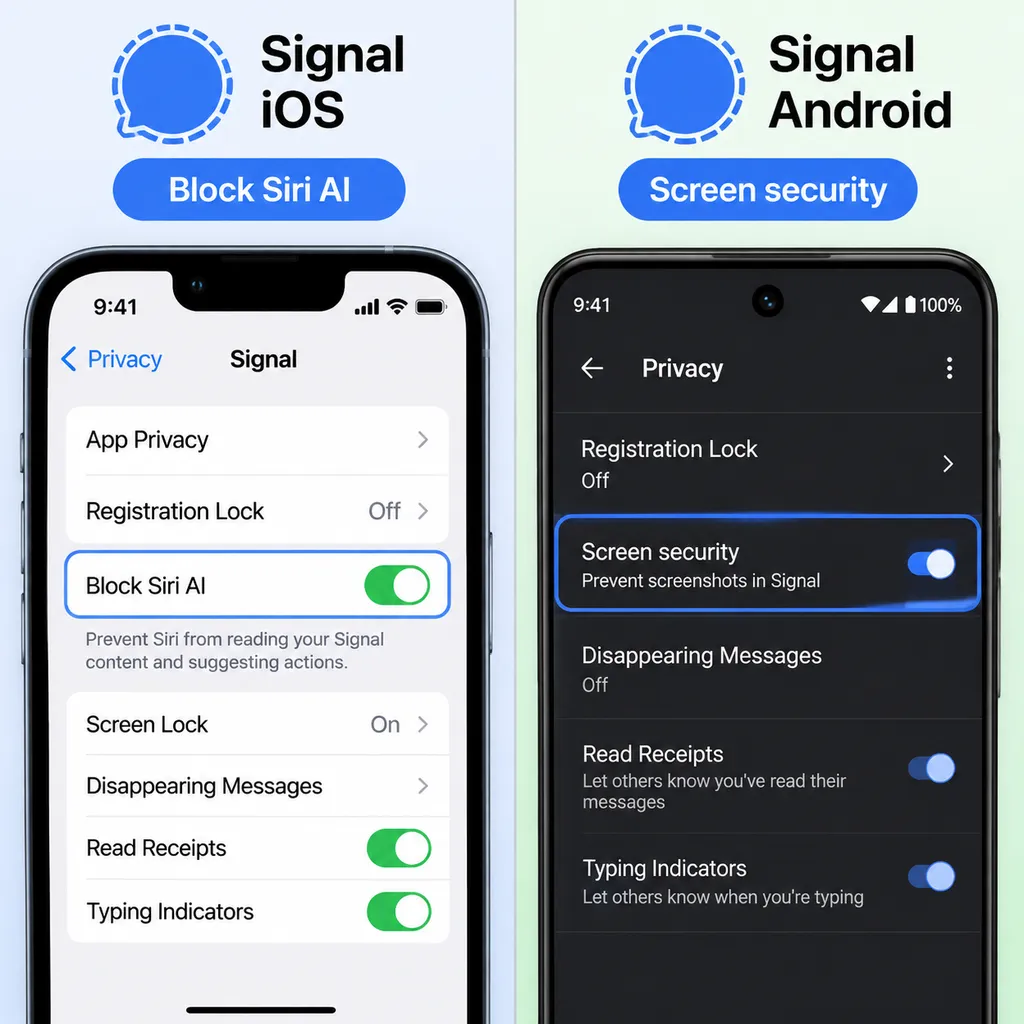
这项改动表面上只是“禁止截屏”,实质上却暴露了移动互联网正在形成的一条新边界:应用不再只需要防范恶意软件和服务端攻击,还要防范操作系统里那个拥有合法权限、能看屏幕、读通知并替用户操作的AI助手。
Signal的判断并不保守。随着Agent开始进入操作系统,端到端加密已经不再等于端到端隐私。
Signal具体做了什么
屏幕安全是应用通过操作系统接口限制截屏、录屏或屏幕内容捕获的一类保护机制。
Signal此次采取的措施,在iOS和Android上并不完全相同。
在iOS 27上,Signal新增了面向Siri AI的屏幕保护开关,并默认阻止应用内截屏。由于Siri AI具备屏幕感知能力,能根据当前显示内容回答问题或执行操作,Signal希望通过切断截图路径,让聊天文字无法进入Siri的视觉理解流程。
在Android上,Signal不会简单地在所有设备上永久禁止截屏,而是在检测到AI助手尝试读取屏幕时自动开启“Screen security”。这种设计是现实妥协:Android设备由大量厂商维护,系统版本、截图实现和AI助手权限均不统一,Signal无法在所有设备上可靠判断一次截屏究竟来自用户、系统组件还是AI Agent。(signal.org)
| 平台 | Signal采取的措施 | 默认状态 | 主要限制 | |---|---|---|---| | iOS 27 | 阻止Signal界面被截屏,限制Siri AI读取屏幕 | 默认开启 | 用户无法正常截取聊天截图 | | Android | 检测AI助手访问屏幕后自动开启Screen security | 检测触发 | 不同厂商系统的覆盖程度不一致 | | Windows 11 | 已通过内容保护阻止Recall持续截取Signal窗口 | 默认保护 | 可能影响依赖屏幕捕获的辅助工具 | | macOS 27 | 暂时无法可靠拦截Siri AI截屏 | 无完整保护 | macOS缺乏适合普通应用的可靠接口 |
Signal并没有把这项措施包装成完整解决方案。公司直接承认,阻止截屏只能堵住AI获取数据的一条路径,无法阻止Agent通过文件系统、通知、辅助功能接口或其他系统框架读取已经存在于设备上的数据。
这也是此次事件最重要的细节:Signal不是发现了一个普通漏洞,而是发现应用开发者缺少一套能够控制AI访问边界的系统级权限模型。
加密没有失效,但边界被绕过去了
端到端加密是指消息只在通信双方的设备上解密,中间服务器无法读取明文内容。
Signal的加密协议依然有效。Siri和Gemini并没有破解Signal Protocol,也没有在网络传输途中解密消息,更没有攻破Signal的服务器。
问题发生在消息完成解密之后。
当一条消息显示在手机屏幕上时,它已经从密文变成用户可读的明文。系统级AI只要能截图、读取通知或调用辅助功能,就可以直接获取这段明文,再把它交给本地模型、系统数据库或远程服务器处理。
这个过程可以类比为一封装在防拆保险箱里的信:运输途中没有人能打开它,但收件人打开保险箱、把信铺在桌面后,房间里的摄像头仍然可以拍下内容。Signal保护的是保险箱和运输过程,而系统级Agent正在争取成为房间里的摄像头、秘书和执行者。
Signal总裁Meredith Whittaker因此将操作系统Agent称为应用层隐私的“生存性威胁”。一旦屏幕内容离开Signal的控制范围,Signal就无法继续保证这些数据保存在哪里、保留多久、是否被用于模型推理,以及后续是否会被其他功能调用。(signal.org)
| 数据阶段 | Signal能否控制 | AI Agent可能的访问方式 | |---|---:|---| | 消息传输中的密文 | 可以 | 通常无法读取明文 | | Signal服务器上的数据 | 可以 | Signal尽量少保存用户数据 | | 设备内已解密消息 | 部分可以 | 文件系统、数据库或系统框架 | | 屏幕上显示的聊天内容 | 控制能力有限 | 截图、OCR、屏幕上下文理解 | | 通知栏中的消息摘要 | 控制能力有限 | 通知读取、摘要和自动回复 | | 用户授予Agent的辅助功能权限 | 很难控制 | 模拟点击、读取界面、跨应用操作 |
这意味着AI时代的隐私威胁模型必须加入一个新角色:拥有用户授权、运行在可信操作系统内,却可能超出用户实际理解范围的自动化代理。
Gemini和Siri为什么一定要看屏幕
系统级AI Agent是集成在操作系统中、能够读取设备上下文并跨应用执行任务的AI软件。
屏幕感知并不是Gemini和Siri的附属功能,而是它们从“聊天机器人”升级为“设备代理”的关键能力。
传统语音助手只能处理明确指令,例如设置闹钟、打开应用或拨打电话。新一代Agent需要理解用户当前正在做什么:屏幕上是哪家餐厅、哪一封邮件需要回复、聊天中提到了什么时间和地址,以及哪个按钮能够完成下一步操作。
Google的Gemini Intelligence已经把屏幕内容、消息、截图和设备信号纳入主动辅助体系。在支持的设备上,Gemini可读取和回复通知、打开应用,并在部分应用中执行多步骤任务;Google的帮助文档还明确提供了“Use text from screen”和“Use screenshot”等屏幕上下文设置。(support.google.com)
苹果的Siri AI同样把“理解屏幕上正在显示什么”作为核心能力。用户可以直接针对当前页面提问,也可以要求Siri根据屏幕内容执行后续操作。苹果为用户提供了Excluded Apps设置,但默认情况下应用会被纳入Siri可访问范围,需要用户主动排除。(support.apple.com)
| 能力 | 传统语音助手 | 系统级AI Agent | |---|---|---| | 理解当前屏幕 | 基本不支持 | 可读取文字、图片和界面结构 | | 读取通知 | 处理能力有限 | 可总结、检索并生成回复 | | 跨应用操作 | 依赖固定指令 | 可规划并执行多步骤任务 | | 使用个人上下文 | 以单次指令为主 | 可结合邮件、照片、聊天和日历 | | 隐私影响范围 | 相对局部 | 覆盖整个设备的应用生态 |
从产品角度看,屏幕感知越强,Agent越有用。没有屏幕内容,AI就不知道“把这个地址加入通讯录”中的“这个地址”是什么,也无法理解“帮我回复他说周五可以”指的是哪段对话。
从安全角度看,屏幕感知越强,应用自己的隐私承诺就越难独立成立。用户可能只是想让AI代填一个表格,却在初始化Agent时授予了持续的截图、通知或辅助功能权限;授权动作只有一次,数据访问却可能发生在之后的任意时间。
便利与隐私在这里不是抽象冲突,而是同一个功能的正反两面。
为什么Signal只能用“禁截图”这种笨办法
应用层隐私是由单个应用自行提供的数据保护能力,包括加密、最小化数据保存和访问控制。
Signal缺少一种标准化接口来告诉操作系统:“这个应用里的内容不允许被任何AI模型处理。”
理想情况下,iOS、Android和Windows应当提供独立于普通截图权限的AI访问控制。应用可以声明聊天界面、密码管理器、医疗记录或银行页面属于敏感区域,并分别禁止AI读取屏幕、通知、文件系统和应用数据。
现实情况是,应用开发者常常只能使用原本面向数字版权管理、视频播放或传统截屏保护的旧接口。这些接口的粒度很粗:要么允许截图,要么完全不允许;要么开放辅助功能,要么让依赖辅助功能的Agent获得接近“万能钥匙”的访问能力。
Signal在Windows上的经历已经展示了副作用。为了阻止Microsoft Recall每隔数秒截取窗口并建立可搜索数据库,Signal启用了Electron的content protection能力,但这也可能让部分屏幕阅读器、放大工具和无障碍软件看到黑色窗口。
这不是小问题。对于视障用户,屏幕阅读器可能是使用Signal的必要条件;对于高风险用户,阻止AI持续记录聊天又同样重要。一个只能在“无障碍访问”和“阻止AI抓取”之间二选一的权限模型,本身就说明操作系统没有为Agent时代做好准备。
macOS上的情况更尴尬。Signal表示,目前无法可靠阻止Siri AI截取Mac版Signal的内容,因为苹果提供的持续屏幕捕获保护、媒体内容保护和普通截图接口并不统一。Signal只能建议macOS 27用户进入系统设置,在Siri的Excluded Apps列表中手动排除Signal。(signal.org)
Signal真正要求的是AI“禁止进入”接口
Signal向苹果、Google和微软提出的要求并不复杂。
第一,应用开发者需要一个简单、明确并有完整文档的退出机制,可以让应用拒绝AI访问屏幕、通知、文件系统、系统API及其他框架,同时不破坏截屏、无障碍等核心用户体验。
第二,操作系统厂商需要公开Agent访问和处理数据的技术规格,让开发者知道数据何时被读取、在哪里处理、是否发送到云端、保留多久,以及哪些权限会被组合使用。
第三,第三方Agent不应仅凭一次宽泛授权,就长期使用辅助功能和截图权限访问所有应用。Agent权限至少需要按应用、数据类型、操作目的和时间范围拆分。
Signal的诉求指向一种类似移动权限系统的“Agent权限清单”。今天,应用读取相机、麦克风和定位时需要单独申请权限;未来,AI读取聊天、总结通知、调用屏幕上下文和执行跨应用操作,也应该分别授权。
| 建议权限 | 用户可见提示 | 推荐默认状态 | |---|---|---| | 读取当前屏幕 | AI将读取当前应用显示的内容 | 关闭 | | 持续分析屏幕 | AI将在后台周期性捕获界面 | 关闭 | | 读取通知 | AI可查看消息通知正文 | 关闭 | | 读取应用文件 | AI可访问应用保存在设备上的数据 | 关闭 | | 跨应用执行操作 | AI可点击、输入并提交内容 | 每次确认 | | 上传至云端处理 | 屏幕或消息内容将离开设备 | 每次确认或按应用授权 |
这种机制会降低Agent的“无感”体验,却是建立可审计信任的必要成本。AI不能一边声称代用户行动,一边让用户无法判断它究竟看到了什么。
这可能成为聊天应用的集体转向
Signal是第一个公开与系统级AI正面冲突的主流聊天应用,但它不会是最后一个。
银行、密码管理器、企业协作软件、医疗应用和私密相册面临相同问题。只要Agent可以读取屏幕,应用内部的水印、阅后即焚、禁止复制、数据防泄漏和分级访问策略都可能被绕过。
企业软件的风险甚至更直接。公司可以禁止员工复制一份合同,却未必能阻止操作系统Agent截取合同页面、生成摘要,再把摘要写入另一个应用;公司也可以禁止聊天记录导出,却未必知道员工的AI助手正在读取通知并形成个人知识库。
Signal此次行动因此具有明显的示范效应:应用开始把系统内置AI视为需要主动限制的数据接收方,而不是默认可信的操作系统组件。
这种立场并不意味着所有屏幕感知AI都在窃取数据。苹果和Google都强调用户控制、设备端处理和隐私设置,用户也确实需要主动开启部分能力。但“用户点击过同意”不能替代清晰的数据边界,尤其是在一次授权可能开放大量应用内容的情况下。
真正的问题是权力结构发生了变化。过去,操作系统负责隔离应用;现在,操作系统厂商同时运营能够跨越应用边界的AI Agent,而第三方应用只能依赖这些厂商提供的工具保护自己。
这次防御有效,但远远不够
Signal阻止截屏是目前可用条件下正确但粗糙的选择。
它能够直接切断Siri、Gemini或类似Agent通过截图和OCR获取Signal聊天的一条重要路径,也能让用户意识到AI助手并非只处理主动提交的提示词。然而,它无法解决文件系统访问、通知读取、辅助功能滥用和第三方Agent权限过宽等问题。
Signal的方案还会产生真实的体验成本。用户无法方便地保存聊天截图,部分Android设备可能无法获得完整保护,无障碍工具也可能与内容保护机制发生冲突。安全功能如果让用户频繁关闭,最终就会失去作用。
这场冲突最终不能靠每个应用分别打补丁解决。苹果、Google和微软必须提供统一的AI数据访问协议,让应用能够明确声明敏感内容,让用户能看到Agent访问记录,并让AI处理默认遵循最小权限原则。
Signal只是最早拉响警报的那只金丝雀。AI Agent要真正成为操作系统入口,首先必须学会在应用说“不”的时候停下来。
用户现在可以做什么
- 保持Signal中新启用的屏幕保护功能开启,除非确实需要截取聊天内容。
- 在iOS或macOS的Siri设置中检查Excluded Apps,并将Signal及其他敏感应用加入排除列表。
- 在Android设置中检查Gemini的通知访问、屏幕上下文和辅助功能权限。
- 不要因为AI功能由操作系统提供,就默认其拥有与系统本身相同的信任等级。
- 为能够读取屏幕或控制设备的第三方Agent单独评估风险,避免一次性授予过宽权限。
参考来源
- Signal官方GitHub组织:包含Signal Android、iOS、Desktop及libsignal等开源项目,可用于核查客户端实现和更新记录。
- Signal Android项目:Signal Android客户端源代码及屏幕安全相关问题记录。
- Signal iOS项目:Signal iOS客户端源代码及版本更新记录。
- Signal Desktop屏幕安全与无障碍工具讨论:展示内容保护机制与屏幕阅读器之间的现实冲突。
- Signal阻止AI助手读取聊天的社区讨论:汇总iOS、Android和macOS上的保护范围与局限。